Domain uszk.de kaufen?
Wir ziehen mit dem Projekt
uszk.de um.
Sind Sie am Kauf der Domain
uszk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain uszk.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zukunft der Pflege im Krankenhaus gestaltenZukunft der Pflege im Krankenhaus gestalten , Die Zukunft der Pflege im Krankenhaus gestalten - mit einem umfassenden Überblick über die aktuellen Herausforderungen in der Pflege aus vielen unterschiedlichen Perspektiven sowie konkrete Handlungsempfehlungen für die weitere Entwicklung der Pflege Die Herausforderungen im Krankenhaus waren seit Jahrzehnten nicht so enorm wie heute. Unsicherheiten sind durch akute Finanznot und eine ungewisse Krankenhausreform mit den Händen greifbar. Doch am Ende werden die Menschen, die weiterhin bereit sind, im Krankenhaus zu arbeiten, die Zukunft mitentscheiden. Die aktuelle Lage der Pflege im Krankenhaus ist bedrohlich. Viele Jahre lang wurde die Pflege als Kostenfaktor im Krankenhaus betrachtet, während die Ärzteschaft als Erlösfaktor definiert wurde. Mit der Auslagerung des Pflegebudgets aus der DRG-Vergütung ist zwar eine Stabilisierung in der Finanzierung erreicht worden. Die generalistische Pflegeausbildung wurde gestartet und die flächendeckende Einführung der PPR 2.0 immerhin beschlossen. Doch das Image der Pflege ist nachhaltig beschädigt und die dringend notwendige weitere Professionsentwicklung kommt kaum voran. Vorurteile, aktuelle Nöte und fehlende strukturelle Grundlagen blockieren eine positive Entwicklung der Pflege im Krankenhaus. Auch in den Augen des Gesetzgebers und in der eingesetzten Regierungskommission für eine Krankenhausreform spielt die Pflege lediglich als schutzbedürftige Berufsgruppe eine untergeordnete Rolle. Aktive Handlungsspotenziale für die Zukunftsgestaltung der stationären Versorgung werden der Pflege politisch kaum zugestanden. Doch gerade jetzt gilt es, die Zukunft der Pflege entscheidend mitzugestalten - in der Politik, in der Berufsvertretung, in den Kliniken und von den Pflegefachpersonen selbst. Die Chancen der Generalistik, Best Practice-Beispiele, internationale Blickwinkel, kreative Konzepte wie Magnetkrankenhäuser und engagierte berufspolitische Standpunkte, praktische Führungs- und Managementideen sowie klare Influencer-Statements in diesem Buch zeigen auf, wie viel Potenzial in der Pflege und damit in der Zukunft der Krankenhäuser stecken kann. Das Buch soll eine Einladung zu einer notwendigen inhaltlichen Debatte sein, die Potenziale der professionellen Pflege zu nutzen. Dies gilt für Krankenhäuser, für Patientinnen und Patienten und nicht zu Letzt für die Menschen, die diesen zukunftssicheren Beruf wählen und ausfüllen möchten. Der Inhalt: ¿ Realitätscheck: Veränderungsdruck im Krankenhaus und in der Pflege ¿ Besonderheiten im Pflegeberuf und Professionsentwicklung ¿ Best Practice in der Pflege und ein Blick über den Tellerrand ¿ Pflegeberuf der Zukunft: Aus- und Weiterbildung, Vergütung und Karriere ¿ Chancen durch Digitalisierung und Ambulantisierung ¿ Chancen durch neues Management und moderne Führung ¿ Chancen durch positives Image und ein starkes Berufsbild , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230607, Produktform: Leinen, Titel der Reihe: Gesundheitswesen in der Praxis##, Redaktion: Büchner, Vera Antonia~Engehausen, Roland~Peters, Marie~Schwaiberger, Maria, Seitenzahl/Blattzahl: 766, Keyword: DRG; DRG-Vergütung; Fachkräftemangel; Generalistik; Magnetkrankenhaus; PPR; PPR 2.0; Pflege im Krankenhaus; Pflegebudget; Pflegemanagement; Pflegeroboter; Zukunft der Pflege; stationäre Pflege, Fachschema: Krankenpflege~Pflege / Krankenpflege~Intensivpflege~Krankenpflege / Intensivpflege~Pflege / Intensivpflege~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Krankenpflege: Grundlagen und Fertigkeiten~Pflegepersonal-Patient-Beziehung~Pflege mit akademischer Ausbildung~Pflegedienste~Krankenpflege: Management und Führung, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Intensivpflege, Seitenanzahl: XVIII, Seitenanzahl: 766, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag GmbH, Länge: 242, Breite: 181, Höhe: 51, Gewicht: 1624, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erdmann, Waldemar: Einstellungstest Gesundheit und PflegeEinstellungstest Gesundheit und Pflege , Viele Bewerber fallen durch den Einstellungstest! Deshalb haben wir ein Buch entwickelt, das dir bei deinen Vorbereitungen auf den Test helfen soll. Das bietet dir unser Buch zum Einstellungstest Gesundheit und Pflege: Über 1.000 Aufgaben mit Lösungen zum Üben und hilft dir dabei, die Eignungsprüfung erfolgreich zu bestehen. Tausende Bewerber haben sich mit unseren Aufgaben und Online-Programmen auf Eignungstests und Auswahlverfahren vorbereitet. Enthalten im Buch: Allgemeinwissen, Rechtschreibung, Grammatik, Sprachverständnis, Konzentration, Merkfähigkeit, Zahlenreihen, Dreisatz, Matrizen, Dominosteine, Spiegelungen, Prozentrechnung Die Inhalte aus diesem Buch sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen allgemein zu Politik und Gesellschaft gestellt werden. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 202112, Produktform: Kartoniert, Autoren: Erdmann, Waldemar, Seitenzahl/Blattzahl: 284, Keyword: Rettungsdienst; Erfahrungen; Eignungstest Krankenpfleger; Gesundheit Pflege Einstellungstest; Übungen; Studium; Bewerbungstraining Vorbereitung; Karriere; Kinderkrankenpfleger; Aufgaben; Gesundheitspfleger; Krankenschwester Auswahlverfahren, Fachschema: Berufsausbildung / Berufseinstieg~Berufseinstieg~Berufswahl~Bewerbung~Gesundheitsberufe / Berufsbezogenes Schulbuch~Beruf / Karriere~Karriere~Wissen für Kinder - Kinderwissen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Jugendliche: Persönliche und soziale Themen: Berufs- & Studienberatung, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, Fachkategorie: Ratgeber: Karriere und Erfolg, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Länge: 147, Breite: 209, Höhe: 23, Gewicht: 546, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie kann man eine professionelle Behandlung in verschiedenen Bereichen, wie Medizin, Therapie oder Pflege, erkennen und sicherstellen?
Eine professionelle Behandlung kann anhand der Qualifikationen und Erfahrung des Anbieters sowie anhand von Zertifizierungen und Lizenzen erkannt werden. Zudem sollte die Behandlung auf aktuellen wissenschaftlichen Erkenntnissen basieren und individuell auf die Bedürfnisse des Patienten zugeschnitten sein. Um die Qualität sicherzustellen, können auch Empfehlungen von anderen Patienten oder Fachleuten eingeholt werden. **
-
Wie können wir sicherstellen, dass der Patientenschutz in den Bereichen Medizin, Pflege und Gesundheitswesen gewährleistet ist?
Um den Patientenschutz in den Bereichen Medizin, Pflege und Gesundheitswesen zu gewährleisten, ist es wichtig, dass alle Gesundheitsdienstleister eine angemessene Ausbildung und Zertifizierung haben. Zudem müssen klare Richtlinien und Standards für die Patientenversorgung festgelegt und regelmäßig überprüft werden. Eine offene Kommunikation zwischen Patienten, Angehörigen und medizinischem Personal ist entscheidend, um sicherzustellen, dass die Bedürfnisse und Wünsche der Patienten respektiert und erfüllt werden. Schließlich ist eine effektive Überwachung und Regulierung des Gesundheitswesens durch staatliche Behörden und unabhängige Organisationen unerlässlich, um Missbrauch und Vernachlässigung zu verhindern. **
-
Wie sieht die Einarbeitung in der Pflege im Krankenhaus aus?
Die Einarbeitung in der Pflege im Krankenhaus umfasst in der Regel eine Kombination aus theoretischer Schulung und praktischer Anleitung. Neue Mitarbeiter erhalten eine Einführung in die organisatorischen Abläufe, die Pflegedokumentation und die Sicherheitsrichtlinien. Sie werden auch in die verschiedenen Bereiche des Krankenhauses eingeführt und erhalten die Möglichkeit, unter Anleitung erfahrener Pflegekräfte praktische Fähigkeiten zu erlernen und zu üben. Die Dauer der Einarbeitung kann je nach Krankenhaus und Position variieren, in der Regel dauert sie jedoch mehrere Wochen bis Monate. **


Wie können Medikationsfehler in der Pflege, im Krankenhaus und in der häuslichen Pflege vermieden werden?
Medikationsfehler können vermieden werden, indem Pflegekräfte eine genaue Überprüfung der Medikamente durchführen und sicherstellen, dass die richtige Dosierung und Verabreichungsmethode verwendet wird. Zudem ist es wichtig, die Patienten über ihre Medikamente aufzuklären und sicherzustellen, dass sie verstehen, wie sie diese einnehmen sollen. Im Krankenhaus können Medikationsfehler durch die Implementierung von elektronischen Medikamentenverwaltungssystemen und die Schulung des Personals zur sicheren Medikamentenverabreichung reduziert werden. In der häuslichen Pflege ist es wichtig, dass Pflegekräfte und Angehörige regelmäßig die Medikamente überprüfen, sicherstellen, dass sie ordnungsgemäß gelagert werden und dass die Patienten regelmäßig är **
Welche Fähigkeiten und Qualifikationen sind notwendig, um als medizinische Fachkraft in den Bereichen Pflege, Medizin und Therapie erfolgreich zu arbeiten?
Um in den Bereichen Pflege, Medizin und Therapie erfolgreich zu arbeiten, sind fundierte Kenntnisse in Anatomie, Physiologie und Krankheitslehre unerlässlich. Zudem sind Einfühlungsvermögen, Kommunikationsfähigkeiten und Teamarbeit wichtig, um effektiv mit Patienten, Kollegen und anderen Gesundheitsdienstleistern zusammenzuarbeiten. Eine hohe Belastbarkeit, Flexibilität und die Fähigkeit, unter Druck zu arbeiten, sind ebenfalls entscheidend, um den Anforderungen des Gesundheitswesens gerecht zu werden. Darüber hinaus ist es wichtig, stets auf dem neuesten Stand der medizinischen Entwicklungen zu bleiben und sich kontinuierlich weiterzubilden, um die bestmögliche Versorgung für die Patienten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
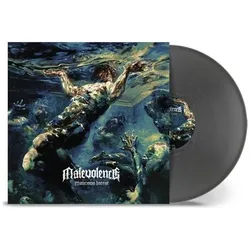
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie kann man eine professionelle Behandlung in verschiedenen Bereichen, wie Medizin, Therapie oder Pflege, erkennen und sicherstellen?
Eine professionelle Behandlung kann anhand der Qualifikationen und Erfahrung des Anbieters sowie anhand von Zertifizierungen und Lizenzen erkannt werden. Zudem sollte die Behandlung auf aktuellen wissenschaftlichen Erkenntnissen basieren und individuell auf die Bedürfnisse des Patienten zugeschnitten sein. Um die Qualität sicherzustellen, können auch Empfehlungen von anderen Patienten oder Fachleuten eingeholt werden. **
Ähnliche Suchbegriffe für Malicious
-
Zukunft der Pflege im Krankenhaus gestaltenZukunft der Pflege im Krankenhaus gestalten , Die Zukunft der Pflege im Krankenhaus gestalten - mit einem umfassenden Überblick über die aktuellen Herausforderungen in der Pflege aus vielen unterschiedlichen Perspektiven sowie konkrete Handlungsempfehlungen für die weitere Entwicklung der Pflege Die Herausforderungen im Krankenhaus waren seit Jahrzehnten nicht so enorm wie heute. Unsicherheiten sind durch akute Finanznot und eine ungewisse Krankenhausreform mit den Händen greifbar. Doch am Ende werden die Menschen, die weiterhin bereit sind, im Krankenhaus zu arbeiten, die Zukunft mitentscheiden. Die aktuelle Lage der Pflege im Krankenhaus ist bedrohlich. Viele Jahre lang wurde die Pflege als Kostenfaktor im Krankenhaus betrachtet, während die Ärzteschaft als Erlösfaktor definiert wurde. Mit der Auslagerung des Pflegebudgets aus der DRG-Vergütung ist zwar eine Stabilisierung in der Finanzierung erreicht worden. Die generalistische Pflegeausbildung wurde gestartet und die flächendeckende Einführung der PPR 2.0 immerhin beschlossen. Doch das Image der Pflege ist nachhaltig beschädigt und die dringend notwendige weitere Professionsentwicklung kommt kaum voran. Vorurteile, aktuelle Nöte und fehlende strukturelle Grundlagen blockieren eine positive Entwicklung der Pflege im Krankenhaus. Auch in den Augen des Gesetzgebers und in der eingesetzten Regierungskommission für eine Krankenhausreform spielt die Pflege lediglich als schutzbedürftige Berufsgruppe eine untergeordnete Rolle. Aktive Handlungsspotenziale für die Zukunftsgestaltung der stationären Versorgung werden der Pflege politisch kaum zugestanden. Doch gerade jetzt gilt es, die Zukunft der Pflege entscheidend mitzugestalten - in der Politik, in der Berufsvertretung, in den Kliniken und von den Pflegefachpersonen selbst. Die Chancen der Generalistik, Best Practice-Beispiele, internationale Blickwinkel, kreative Konzepte wie Magnetkrankenhäuser und engagierte berufspolitische Standpunkte, praktische Führungs- und Managementideen sowie klare Influencer-Statements in diesem Buch zeigen auf, wie viel Potenzial in der Pflege und damit in der Zukunft der Krankenhäuser stecken kann. Das Buch soll eine Einladung zu einer notwendigen inhaltlichen Debatte sein, die Potenziale der professionellen Pflege zu nutzen. Dies gilt für Krankenhäuser, für Patientinnen und Patienten und nicht zu Letzt für die Menschen, die diesen zukunftssicheren Beruf wählen und ausfüllen möchten. Der Inhalt: ¿ Realitätscheck: Veränderungsdruck im Krankenhaus und in der Pflege ¿ Besonderheiten im Pflegeberuf und Professionsentwicklung ¿ Best Practice in der Pflege und ein Blick über den Tellerrand ¿ Pflegeberuf der Zukunft: Aus- und Weiterbildung, Vergütung und Karriere ¿ Chancen durch Digitalisierung und Ambulantisierung ¿ Chancen durch neues Management und moderne Führung ¿ Chancen durch positives Image und ein starkes Berufsbild , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230607, Produktform: Leinen, Titel der Reihe: Gesundheitswesen in der Praxis##, Redaktion: Büchner, Vera Antonia~Engehausen, Roland~Peters, Marie~Schwaiberger, Maria, Seitenzahl/Blattzahl: 766, Keyword: DRG; DRG-Vergütung; Fachkräftemangel; Generalistik; Magnetkrankenhaus; PPR; PPR 2.0; Pflege im Krankenhaus; Pflegebudget; Pflegemanagement; Pflegeroboter; Zukunft der Pflege; stationäre Pflege, Fachschema: Krankenpflege~Pflege / Krankenpflege~Intensivpflege~Krankenpflege / Intensivpflege~Pflege / Intensivpflege~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Krankenpflege: Grundlagen und Fertigkeiten~Pflegepersonal-Patient-Beziehung~Pflege mit akademischer Ausbildung~Pflegedienste~Krankenpflege: Management und Führung, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Intensivpflege, Seitenanzahl: XVIII, Seitenanzahl: 766, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag GmbH, Länge: 242, Breite: 181, Höhe: 51, Gewicht: 1624, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erdmann, Waldemar: Einstellungstest Gesundheit und PflegeEinstellungstest Gesundheit und Pflege , Viele Bewerber fallen durch den Einstellungstest! Deshalb haben wir ein Buch entwickelt, das dir bei deinen Vorbereitungen auf den Test helfen soll. Das bietet dir unser Buch zum Einstellungstest Gesundheit und Pflege: Über 1.000 Aufgaben mit Lösungen zum Üben und hilft dir dabei, die Eignungsprüfung erfolgreich zu bestehen. Tausende Bewerber haben sich mit unseren Aufgaben und Online-Programmen auf Eignungstests und Auswahlverfahren vorbereitet. Enthalten im Buch: Allgemeinwissen, Rechtschreibung, Grammatik, Sprachverständnis, Konzentration, Merkfähigkeit, Zahlenreihen, Dreisatz, Matrizen, Dominosteine, Spiegelungen, Prozentrechnung Die Inhalte aus diesem Buch sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen allgemein zu Politik und Gesellschaft gestellt werden. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 202112, Produktform: Kartoniert, Autoren: Erdmann, Waldemar, Seitenzahl/Blattzahl: 284, Keyword: Rettungsdienst; Erfahrungen; Eignungstest Krankenpfleger; Gesundheit Pflege Einstellungstest; Übungen; Studium; Bewerbungstraining Vorbereitung; Karriere; Kinderkrankenpfleger; Aufgaben; Gesundheitspfleger; Krankenschwester Auswahlverfahren, Fachschema: Berufsausbildung / Berufseinstieg~Berufseinstieg~Berufswahl~Bewerbung~Gesundheitsberufe / Berufsbezogenes Schulbuch~Beruf / Karriere~Karriere~Wissen für Kinder - Kinderwissen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Jugendliche: Persönliche und soziale Themen: Berufs- & Studienberatung, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, Fachkategorie: Ratgeber: Karriere und Erfolg, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Länge: 147, Breite: 209, Höhe: 23, Gewicht: 546, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir sicherstellen, dass der Patientenschutz in den Bereichen Medizin, Pflege und Gesundheitswesen gewährleistet ist?
Um den Patientenschutz in den Bereichen Medizin, Pflege und Gesundheitswesen zu gewährleisten, ist es wichtig, dass alle Gesundheitsdienstleister eine angemessene Ausbildung und Zertifizierung haben. Zudem müssen klare Richtlinien und Standards für die Patientenversorgung festgelegt und regelmäßig überprüft werden. Eine offene Kommunikation zwischen Patienten, Angehörigen und medizinischem Personal ist entscheidend, um sicherzustellen, dass die Bedürfnisse und Wünsche der Patienten respektiert und erfüllt werden. Schließlich ist eine effektive Überwachung und Regulierung des Gesundheitswesens durch staatliche Behörden und unabhängige Organisationen unerlässlich, um Missbrauch und Vernachlässigung zu verhindern. **
-
Wie sieht die Einarbeitung in der Pflege im Krankenhaus aus?
Die Einarbeitung in der Pflege im Krankenhaus umfasst in der Regel eine Kombination aus theoretischer Schulung und praktischer Anleitung. Neue Mitarbeiter erhalten eine Einführung in die organisatorischen Abläufe, die Pflegedokumentation und die Sicherheitsrichtlinien. Sie werden auch in die verschiedenen Bereiche des Krankenhauses eingeführt und erhalten die Möglichkeit, unter Anleitung erfahrener Pflegekräfte praktische Fähigkeiten zu erlernen und zu üben. Die Dauer der Einarbeitung kann je nach Krankenhaus und Position variieren, in der Regel dauert sie jedoch mehrere Wochen bis Monate. **
-
Wie können Medikationsfehler in der Pflege, im Krankenhaus und in der häuslichen Pflege vermieden werden?
Medikationsfehler können vermieden werden, indem Pflegekräfte eine genaue Überprüfung der Medikamente durchführen und sicherstellen, dass die richtige Dosierung und Verabreichungsmethode verwendet wird. Zudem ist es wichtig, die Patienten über ihre Medikamente aufzuklären und sicherzustellen, dass sie verstehen, wie sie diese einnehmen sollen. Im Krankenhaus können Medikationsfehler durch die Implementierung von elektronischen Medikamentenverwaltungssystemen und die Schulung des Personals zur sicheren Medikamentenverabreichung reduziert werden. In der häuslichen Pflege ist es wichtig, dass Pflegekräfte und Angehörige regelmäßig die Medikamente überprüfen, sicherstellen, dass sie ordnungsgemäß gelagert werden und dass die Patienten regelmäßig är **
-
Welche Fähigkeiten und Qualifikationen sind notwendig, um als medizinische Fachkraft in den Bereichen Pflege, Medizin und Therapie erfolgreich zu arbeiten?
Um in den Bereichen Pflege, Medizin und Therapie erfolgreich zu arbeiten, sind fundierte Kenntnisse in Anatomie, Physiologie und Krankheitslehre unerlässlich. Zudem sind Einfühlungsvermögen, Kommunikationsfähigkeiten und Teamarbeit wichtig, um effektiv mit Patienten, Kollegen und anderen Gesundheitsdienstleistern zusammenzuarbeiten. Eine hohe Belastbarkeit, Flexibilität und die Fähigkeit, unter Druck zu arbeiten, sind ebenfalls entscheidend, um den Anforderungen des Gesundheitswesens gerecht zu werden. Darüber hinaus ist es wichtig, stets auf dem neuesten Stand der medizinischen Entwicklungen zu bleiben und sich kontinuierlich weiterzubilden, um die bestmögliche Versorgung für die Patienten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.